
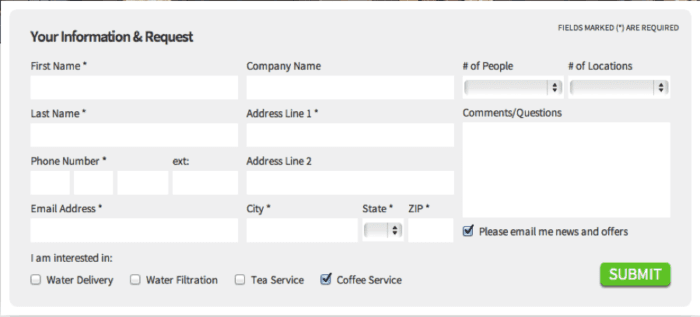
Halo! Kalau Anda sedang belajar membuat form input data PHP, Anda berada di tempat yang tepat. Bayangkan website tanpa form: hanya brosur digital yang bagus dilihat, tetapi tidak bisa diajak bicara. Form adalah jembatan kecil yang menghubungkan pengunjung dengan server, seperti kotak surat di depan toko — orang menulis pesan, memasukkannya, dan pemilik toko membacanya di belakang. Artikel ini akan menemani Anda dari nol: mulai tag HTML, cara kerja method POST dan GET, sampai melindungi data dari serangan XSS dan SQL injection. Anda akan melihat contoh kode yang bisa langsung dicoba, plus penjelasan mengapa setiap baris penting. Jadi siapkan editor kode dan secangkir kopi. Kita akan membongkar seluruh alur form input data PHP secara praktis dan menyenangkan. Pernahkah Anda mengisi formulir kontak lalu bertanya, “Ke mana data ini pergi?” Nah, kita akan menjawabnya. Setelah membaca artikel ini, Anda tidak hanya bisa membuat form, tetapi juga bisa merawatnya dengan aman.
Mengapa Form Input Data PHP Begitu Kritis dalam Web Development?
Bayangkan sebuah toko fisik tanpa kotak surat atau kasir. Pengunjung datang, melihat barang, lalu tidak tahu cara memesan. Itulah website tanpa form. Form adalah jembatan antara pengunjung dan server: dari frontend ke backend. Setiap kali Anda login ke aplikasi, mendaftar akun baru, mengirim pesan kontak, checkout belanja, atau mengisi survey, Anda sedang menggunakan form input data PHP di belakang layar. Begitu pentingnya, hampir tidak ada aplikasi web modern yang tidak memiliki form. Fungsinya bukan sekadar menerima ketikan, tetapi juga mengirimkan data dengan aman ke server, lalu memprosesnya menjadi aksi yang nyata. Memahami form berarti memahami denyut nadi web development.
- Login & registrasi akun
- Form kontak & feedback pengguna
- Checkout e-commerce
- Upload file & survey online
Elemen Dasar Form di HTML
Sebelum memproses data di PHP, Anda harus membangun sisi HTML-nya. Elemen kunci adalah tag <form>. Menurut dokumentasi MDN tentang element form, tag ini membungkus semua kontrol input dan menentukan ke mana data dikirim. Ada tiga atribut yang paling sering dipakai: action untuk menunjuk URL atau file PHP tujuan, method untuk memilih cara pengiriman (POST atau GET), dan enctype yang wajib diisi jika ada upload file. Contoh mendasar:
<form action="proses.php" method="post" enctype="multipart/form-data">
 <label for="nama">Nama Lengkap:</label>
 <input type="text" name="nama" id="nama" required>

 <label for="email">Email:</label>
 <input type="email" name="email" id="email" required>

 <label for="pesan">Pesan:</label>
 <textarea name="pesan" id="pesan" rows="4"></textarea>

 <button type="submit">Kirim</button>
</form>
Apa arti masing-masing? action menunjukkan halaman yang akan memproses data; jika dikosongkan, data dikirim ke halaman yang sama. method POST menyembunyikan data di body request, sedangkan GET menempelkannya di URL (tidak cocok untuk data sensitif). enctype="multipart/form-data" wajib ketika ada <input type="file">. Atribut required membuat browser menolak form kosong sebelum server bekerja. Ini fondasi pertama untuk form input data PHP yang solid.
Jenis-Jenis Input pada Form Input Data PHP
HTML menyediakan banyak tipe input, dan pilihan yang tepat membuat pengisian lebih mudah. Satu hal yang kerap dilupakan: tipe input tidak hanya mengatur tampilan, tetapi juga memberi sinyal ke perangkat pengguna. Di balik form input data PHP, Anda tetap perlu menangani semua ini di server.
Input Teks, Email, dan Password
<input type="text" name="nama" placeholder="Nama Anda">
<input type="email" name="email" required>
<input type="password" name="password" minlength="8" required>
Type text adalah wadah umum, email memaksa browser memeriksa format alamat email, dan password menyembunyikan karakter di layar. Gunakan minlength untuk syarat minimal kata sandi, tapi ingat: aturan ini bisa dibypass, jadi server tetap wajib memvalidasi.
Number, Date, dan File Upload
<input type="number" name="umur" min="1" max="120">
<input type="date" name="tanggal_lahir">
<input type="file" name="foto" accept="image/*">
Input number menampilkan tombol naik-turun dan menyediakan validasi rentang. Date memunculkan kalender di banyak perangkat. File meminta pengguna mengunggah dokumen. Untuk type data, Anda perlu mengaksesnya lewat $_FILES, bukan $_POST.
Radio, Checkbox, dan Select Dropdown
<label><input type="radio" name="gender" value="L"> Laki-laki</label>
<label><input type="radio" name="gender" value="P"> Perempuan</label>

<label><input type="checkbox" name="hobi[]" value="coding"> Coding</label>
<label><input type="checkbox" name="hobi[]" value="membaca"> Membaca</label>

<select name="provinsi">
 <option value="">-- Pilih Provinsi --</option>
 <option value="jabar">Jawa Barat</option>
 <option value="jatim">Jawa Timur</option>
</select>
Radio untuk pilihan tunggal, checkbox untuk banyak pilihan. Perhatikan nama hobi[] dengan tanda kurung siku. Saat diterima PHP, ia menjadi array, sehingga Anda bisa memproses beberapa nilai sekaligus. Select dropdown juga menghemat ruang di halaman.
Memproses Data Form di Server dengan PHP
Saat tombol submit ditekan, browser memanggil file yang ditulis di action. Di sinilah PHP berperan. PHP menyediakan tiga superglobal utama: $_POST untuk data POST, $_GET untuk data GET, dan $_FILES untuk file. Anda bisa membaca penjelasan resminya di PHP.net tutorial forms. Berikut contoh file proses.php:
<?php
// proses.php - memproses data dari form
if ($_SERVER["REQUEST_METHOD"] === "POST") {
 $nama = trim($_POST["nama"] ?? "");
 $email = trim($_POST["email"] ?? "");
 $pesan = trim($_POST["pesan"] ?? "");

 // validasi sederhana
 if (empty($nama) || empty($email)) {
 die("Nama dan email wajib diisi.");
 }

 if (!filter_var($email, FILTER_VALIDATE_EMAIL)) {
 die("Format email tidak valid.");
 }

 echo "Halo ". htmlspecialchars($nama). ", pesan Anda diterima!";
}
?>
Ada lima poin yang perlu Anda perhatikan. Pertama, $_SERVER["REQUEST_METHOD"] memastikan skrip hanya berjalan saat halaman diakses lewat POST. Kedua, trim() membersihkan spasi di awal dan akhir string. Ketiga, empty() mengecek apakah field wajib kosong. Keempat, filter_var($email, FILTER_VALIDATE_EMAIL) memvalidasi format alamat email. Kelima, htmlspecialchars() mengubah karakter khusus menjadi entity HTML, mencegah serangan XSS saat data ditampilkan. Inilah langkah dasar yang harus ada di setiap pengolahan data form.
Validasi dan Sanitasi Form Input Data PHP
Pernahkah Anda melihat kasir toko yang menerima uang tanpa memeriksa apakah uang itu asli atau palsu? Itu sama seperti form tanpa validasi server. Validasi client-side memang membantu, tetapi mudah dilewati. Pelaku bisa mematikan JavaScript atau mengirim permintaan langsung. Karena itu, semua aturan harus diperkuat di server. Validasi berarti memastikan data sesuai format; sanitasi berarti membersihkan data dari karakter berbahaya. Keduanya adalah dua sisi mata uang yang sama.
<?php
$nama = htmlspecialchars(trim($_POST["nama"]), ENT_QUOTES, "UTF-8");
$email = filter_var($_POST["email"], FILTER_SANITIZE_EMAIL);
$umur = filter_var($_POST["umur"], FILTER_VALIDATE_INT, ["options" => ["min_range" => 1, "max_range" => 120]]);

if ($umur === false) {
 die("Umur tidak valid.");
}
?>htmlspecialcharsmengubah tanda<,>, dan kutip menjadi entity, sehingga tidak dieksekusi sebagai kode.FILTER_SANITIZE_EMAILmenghapus karakter yang tidak sah dalam email, walaupun validasi format tetap perluFILTER_VALIDATE_EMAIL.trimmembersihkan spasi ekstra.- Selalu cek
isset()atauempty()sebelum memakai data dari form.
Dengan kombinasi validasi dan sanitasi, Anda membangun gerbang masuk yang kuat untuk setiap data yang lewat.
Keamanan Form: XSS dan SQL Injection
Dua serangan paling sering menyerang form adalah XSS (Cross-Site Scripting) dan SQL Injection. Keduanya termasuk dalam OWASP Top 10 dan bisa berakibat fatal. Memahami keduanya adalah pekerjaan rumah wajib bagi pengembang web.
Mencegah XSS (Cross-Site Scripting)
XSS terjadi saat user memasukkan skrip ke dalam input, lalu skrip itu ikut tersimpan atau tampil di halaman. Saat pengguna lain membuka halaman tersebut, skrip berjalan dan bisa mencuri cookie atau data login. Solusinya sederhana: jangan pernah me-echo input mentah. Tempat pertama untuk mencegah XSS adalah di output.
// SALAH: echo $_POST["nama"];

// BENAR:
echo htmlspecialchars($_POST["nama"], ENT_QUOTES, "UTF-8");
Dengan htmlspecialchars, setiap karakter < menjadi < sehingga browser menampilkannya sebagai teks, bukan mengeksekusinya. Terapkan ini pada semua data yang berasal dari pengguna, baik saat menampilkan langsung maupun saat disimpan lalu ditampilkan kembali.
Mencegah SQL Injection dengan Prepared Statement
SQL Injection terjadi saat input user digabung langsung ke query SQL. Contohnya, jika Anda menulis "SELECT * FROM user WHERE email = '". $_POST["email"]. "'", penyerang bisa menyuntikkan potongan SQL yang membuat query tidak seperti yang Anda kira. Solusinya adalah prepared statement. Di PHP modern (PHP 7+ / PHP 8), PDO adalah alat yang tepat.
<?php
$pdo = new PDO("mysql:host=localhost;dbname=sekolah;charset=utf8mb4", "user", "pass");
$stmt = $pdo->prepare("INSERT INTO siswa (nama, email) VALUES (:nama, :email)");
$stmt->execute([
 ":nama" => $nama,
 ":email" => $email
]);
echo "Data berhasil disimpan.";
?>
Prepared statement memisahkan struktur query dan data. Nilai dari user tidak pernah dianggap bagian dari perintah SQL, sehingga injeksi menjadi kehilangan pijakan. Jangan pernah membangun query dengan menggabungkan string dari input form; gunakan prepare() dan execute().
Menyimpan Data ke MySQL dengan Aman
Setelah data tervalidasi dan terbebas dari skrip berbahaya, Anda perlu menyimpannya ke database. Alur yang aman bisa dicek dengan PDO: koneksi, mulai transaksi, siapkan statement, jalankan, lalu commit. Transaksi membuat beberapa operasi menjadi satu kesatuan. Jika ada satu gagal, semuanya diurungkan.
<?php
try {
 $pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

 $pdo->beginTransaction();

 $stmt = $pdo->prepare("INSERT INTO kontak (nama, email, pesan) VALUES (?, ?, ?)");
 $stmt->execute([$nama, $email, $pesan]);

 $pdo->commit();
} catch (PDOException $e) {
 $pdo->rollBack();
 error_log($e->getMessage());
 die("Gagal menyimpan data.");
}
?>
Kode ini memakai placeholder ? yang diisi melalui execute([...]), sekali lagi menghindari injeksi. Dengan ERRMODE_EXCEPTION, PDO melemparkan exception begitu ada masalah, lalu rollBack() membatalkan perubahan. Catat error di log, dan beri pesan generik ke user. Begitulah cara menyimpan data dari form ke MySQL dengan aman.
Tips UX untuk Form yang Ramah Pengguna
Setelah sisi teknis aman, jangan lupakan manusia di layar. Form yang baik membuat pengunjung betah mengisi; form yang buruk membuat mereka pergi. Beberapa tips sederhana tetapi berdampak besar:
- Label yang jelas dan terhubung dengan
for/id, sehingga pengguna bisa mengeklik label dan fokus ke input. - Placeholder bukan pengganti label; placeholder digunakan untuk contoh format, sementara label tetap terlihat.
- Pesan error yang spesifik dan muncul di dekat field bermasalah, bukan hanya di satu tempat.
- Berikan indikator wajib dengan tanda bintang
*dan jelaskan artinya. - Gunakan tipe input yang memicu keyboard yang tepat di ponsel, seperti email dan number.
Contohnya, jika pengguna lupa mengisi nama, jangan hanya bilang “Terjadi kesalahan”. Katakan, “Nama masih kosong. Silakan isi minimal 3 karakter.” Feedback inline seperti itu membuat pengguna merasa dibantu, bukan disalahkan. Form input data PHP yang ramah akan meningkatkan rasio pengisian dan mengurangi frustrasi.
Rangkuman Form Input Data PHP
- Gunakan
<form>dengan method POST untuk data sensitif dan GET untuk pencarian. - Validasi di server wajib hukumnya; validasi client hanya bantuan pertama.
- Escape output dengan
htmlspecialcharsuntuk mencegah XSS. - Gunakan prepared statement dengan PDO untuk mencegah SQL injection.
- Simpan data dengan transaksi PDO agar konsisten dan mudah dikelola.
Merancang form input data PHP yang aman bukanlah hal yang sulit jika Anda mengikuti praktik dasar ini. Sekarang Anda bisa mencoba membuat form kontak sederhana dengan nama, email, dan pesan, lalu sambungkan ke database. Untuk melihat contoh implementasi yang lebih lengkap, Anda bisa membaca artikel membuat formulir isian di infanthree.com. Jangan lupa juga mengunjungi dokumentasi resmi PHP forms dan MDN jika ingin memperdalam. Semakin sering Anda berlatih, semakin kuat fondasi Anda. Selamat menulis kode!
Hal yang sering ditanyakan seputar Panduan Lengkap Form Input Data HTML dan PHP: Dari Dasar hingga Keamanan
Apa perbedaan method POST dan GET dalam form HTML?
GET mengirim data melalui URL, cocok untuk pencarian atau filter karena parameternya terlihat di address bar. POST mengirim data di dalam body request, lebih aman untuk data sensitif seperti password atau data pribadi karena tidak terekspos di URL. Gunakan POST untuk form login, registrasi, dan pengiriman data rahasia; GET untuk operasi non-sensitif seperti query pencarian.
Bagaimana cara mencegah serangan XSS pada form input PHP?
Gunakan `htmlspecialchars()` atau `htmlentities()` untuk membersihkan input pengguna sebelum ditampilkan ke browser. Fungsi ini mengkonversi karakter khusus seperti “ menjadi entitas HTML, sehingga script berbahaya tidak bisa dieksekusi. Selalu bersihkan input di sisi server, jangan hanya mengandalkan validasi di sisi klien.
Apa itu SQL injection dan bagaimana mencegahnya dalam form PHP?
SQL injection terjadi saat pengguna memasukkan kode SQL berbahaya ke input form yang langsung disisipkan ke query database tanpa sanitasi. Pencegahan utama: gunakan prepared statement dengan PDO atau mysqli, misalnya `$pdo->prepare()` dengan parameter binding. Jangan pernah menggabungkan string input langsung ke query SQL.
Apakah validasi form hanya perlu dilakukan di sisi klien (JavaScript)?
Tidak. Validasi di sisi klien bersifat opsional dan mudah dilewati oleh pengguna yang mematikan JavaScript atau memodifikasi request langsung. Validasi di sisi server menggunakan PHP wajib dilakukan sebagai lapisan keamanan utama. Gunakan kombinasi keduanya: JavaScript untuk pengalaman pengguna yang lebih baik, PHP untuk keamanan data yang sebenarnya.
Contoh struktur dasar form HTML yang terhubung ke PHP apa?
Gunakan tag “ dengan atribut `action` (file PHP yang memproses) dan `method` (POST atau GET). Di dalamnya isi dengan “, `
Alamat email Anda tidak akan dipublikasikan.