
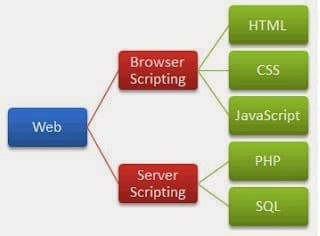
Pernahkah Anda bertanya-tanya, ketika Anda membuka sebuah situs web di peramban, bagian mana dari kode program yang dieksekusi langsung oleh komputer laptop atau ponsel Anda sendiri, dan bagian mana yang diolah oleh mesin server berdaya tinggi di pusat data cloud? Memahami perbedaan client-side dan server-side web programming merupakan pilar paling fundamental yang wajib dikuasai oleh setiap pengembang perangkat lunak untuk merancang aplikasi yang cepat, aman, dan dapat diskalakan. Di era web modern, batasan antara kedua ranah ini semakin dinamis dengan hadirnya arsitektur Single Page Application (SPA), rendering sisi server (SSR), hingga arsitektur microservices. Melalui panduan komprehensif ini, kita akan membedah secara mendalam definisi kedua paradigma pemrograman web tersebut, ekosistem teknologi dan bahasa yang digunakan, perbandingan performa serta keamanan, studi kasus interaksi nyata (seperti alur autentikasi dan formulir checkout), hingga kesalahan fatal yang sering dilakukan oleh pengembang pemula.
Memahami Arsitektur Client-Server pada Web
Sebelum kita menyelami perbandingan teknis bahasa pemrograman, mari kita visualisasikan interaksi web menggunakan analogi sebuah restoran modern:
- Client (Sisi Klien / Pelanggan): Adalah browser web (seperti Google Chrome, Mozilla Firefox, Apple Safari, atau Microsoft Edge) yang berada di perangkat pengguna. Klien bertindak seperti meja makan dan pelanggan: tempat di mana menu ditampilkan, pesanan dipilih, dan hidangan akhir disajikan secara visual.
- Server (Sisi Server / Dapur): Adalah komputer jarak jauh yang menyimpan database, file konfigurasi, dan logika bisnis inti. Server bertindak seperti dapur restoran: tempat di mana resep rahasia disimpan, bahan baku diolah, dan makanan dipersiapkan secara higienis sebelum diserahkan kepada pelanggan.
- Protokol HTTP/HTTPS (Pelayan Restoran): Adalah jembatan komunikasi yang membawa Request (pesanan) dari klien ke server, lalu membawa kembali Response (makanan/dokumen web) dari server ke klien.
Client-side Web Programming: Lingkungan dan Karakteristik
Client-side programming mengacu pada seluruh skrip dan kode instruksi yang diunduh dan dieksekusi secara lokal di dalam mesin peramban pengguna (client browser).
Tiga Pilar Utama Teknologi Client-Side
- HTML (HyperText Markup Language): Menyediakan kerangka semantik dan struktur dokumen (seperti paragraf, heading, formulir, tabel, dan gambar).
- CSS (Cascading Style Sheets): Mengontrol seluruh aspek presentasi visual, tata letak responsif (Flexbox dan CSS Grid), tipografi, tema warna, serta animasi transisi antarmuka.
- JavaScript (ECMAScript): Bahasa pemrograman penuh yang dieksekusi oleh JavaScript Engine peramban (seperti V8 di Chrome atau SpiderMonkey di Firefox) untuk memberikan interaktivitas dinamis, validasi formulir instan, manipulasi DOM, serta komunikasi asynchronous melalui Fetch API.
// Contoh Skrip Client-side: Validasi Input & Manipulasi DOM Instan
const formulirRegistrasi = document.querySelector("#form-daftar");
const kolomKataSandi = document.querySelector("#password");
const pesanPeringatan = document.querySelector("#error-msg");

formulirRegistrasi.addEventListener("submit", (event) => {
 // Validasi lokal di browser tanpa menunggu respon server
 if (kolomKataSandi.value.length < 8) {
 event.preventDefault(); // Mencegah pengiriman form
 pesanPeringatan.textContent = "Kata sandi minimal harus 8 karakter!";
 kolomKataSandi.style.borderColor = "#ef4444";
 }
});
Kelebihan utama eksekusi di sisi klien adalah latensi yang sangat rendah untuk interaksi UI karena tidak memerlukan perjalanan data (network round-trip) ke server. Namun, kelemahan mendasarnya adalah seluruh kode dan logika yang berada di sisi klien dapat diinspeksi, dibaca, dan dimanipulasi secara langsung oleh pengguna melalui Developer Tools peramban.
Server-side Web Programming: Pusat Logika Bisnis dan Keamanan
Server-side programming mengacu pada kode program yang berjalan di lingkungan server tertutup untuk memproses permintaan masuk, mengautentikasi identitas pengguna, berinteraksi dengan sistem basis data relasional/NoSQL, serta menghasilkan respons data yang aman.
Ekosistem Bahasa dan Framework Server-Side Populer
- PHP: Bahasa legendaris yang menggerakkan mayoritas web dunia dan CMS WordPress, didukung framework modern seperti Laravel dan Symfony.
- JavaScript / TypeScript (Node.js & Deno): Memungkinkan pengembang menggunakan bahasa JavaScript di kedua sisi (full-stack JavaScript).
- Python: Sangat populer untuk web backend berbasis data dan kecerdasan buatan melalui framework Django dan FastAPI.
- Java / Kotlin: Standar de-facto untuk arsitektur enterprise skala besar berbasis Spring Boot.
- Go (Golang): Menawarkan kinerja komputasi dan konkurensi tingkat tinggi untuk arsitektur microservices modern.
<?php
// Contoh Skrip Server-side (PHP): Autentikasi dan Query Database Aman
header('Content-Type: application/json');

$emailPengguna = filter_input(INPUT_POST, 'email', FILTER_VALIDATE_EMAIL);
$kataSandiInput = $_POST['password'] ?? '';

if (!$emailPengguna || empty($kataSandiInput)) {
 http_response_code(400);
 echo json_encode(['status' => 'error', 'pesan' => 'Data input tidak lengkap atau tidak valid']);
 exit;
}

// Interaksi Database dengan Prepared Statement (Mencegah SQL Injection)
$koneksiDb = new PDO("mysql:host=localhost;dbname=aplikasi_db", "db_user", "db_password_rahasia");
$kueri = $koneksiDb->prepare("SELECT id, password_hash, peran FROM pengguna WHERE email = ?");
$kueri->execute([$emailPengguna]);
$dataAkun = $kueri->fetch(PDO::FETCH_ASSOC);

if ($dataAkun && password_verify($kataSandiInput, $dataAkun['password_hash'])) {
 echo json_encode(['status' => 'sukses', 'token' => bin2hex(random_bytes(32))]);
} else {
 http_response_code(401);
 echo json_encode(['status' => 'gagal', 'pesan' => 'Kombinasi email atau kata sandi salah']);
}
?>
Kelebihan utama eksekusi di sisi server adalah keamanan mutlak: kode sumber, algoritma perhitungan harga rahasia, kredensial basis data, dan kunci API pihak ketiga tidak pernah dikirimkan ke peramban pengguna. Untuk standar dan panduan arsitektur web modern, silakan tinjau MDN Web Docs — Introduction to the Server Side.
Tabel Perbandingan Mendalam: Client-Side vs Server-Side
| Dimensi Evaluasi | Client-Side Programming | Server-Side Programming |
|---|---|---|
| Lokasi Eksekusi | Peramban web di gawai pengguna (lokal). | Pusat data web server / cloud hosting (remote). |
| Akses Basis Data | Tidak dapat mengakses database produksi secara langsung. | Akses penuh dan langsung ke database relasional/NoSQL. |
| Visibilitas Kode Sumber | Terbuka dan dapat diinspeksi oleh siapa saja via DevTools. | Tertutup rapat di server, hanya hasil akhir (JSON/HTML) yang dikirim. |
| Tanggung Jawab Utama | UI/UX, animasi visual, rendering layout, responsivitas. | Autentikasi, enkripsi, kalkulasi bisnis, persistensi data. |
| Beban Komputasi | Ditanggung oleh CPU/RAM perangkat pengguna. | Ditanggung oleh CPU/RAM infrastruktur server Anda. |
Bagaimana Keduanya Berkolaborasi dalam Alur Autentikasi Modern
Dalam arsitektur web modern, client-side dan server-side bukanlah entitas yang saling bersaing, melainkan mitra yang saling melengkapi dalam pola komunikasi REST API:
- Tahap 1 (Client): Pengguna mengetik email dan kata sandi pada formulir antarmuka. JavaScript memeriksa apakah format email sudah benar dan kata sandi tidak kosong.
- Tahap 2 (Transmisi): JavaScript memanggil
fetch('/api/v1/auth/login', { method: 'POST', body:... })dengan payload terenkripsi HTTPS. - Tahap 3 (Server): Server menerima payload, memvalidasi ulang keaslian data, mencocokkan password hash di basis data, lalu menerbitkan token akses JWT (JSON Web Token).
- Tahap 4 (Client): Browser menerima respon JSON status sukses beserta token, menyimpannya di memori yang aman, dan langsung mengarahkan tampilan antarmuka ke halaman dashboard pengguna tanpa perlu memuat ulang seluruh halaman dari nol (Single Page Application flow).
Kesalahan Umum yang Fatal bagi Pengembang Web
- Hanya Mengandalkan Validasi Client-Side: Validasi JavaScript di browser sangat mudah dimatikan atau dilewati menggunakan alat seperti cURL atau Postman. Validasi di sisi server (server-side validation) adalah kewajiban mutlak yang tidak boleh ditawar.
- Menyimpan Kunci Rahasia di Kode Klien: Menuliskan kunci API pembayaran (seperti Stripe Secret Key) atau kredensial database di dalam file JavaScript frontend akan membuat sistem Anda dieksploitasi dalam hitungan detik.
- Over-fetching Data: Mengirimkan seluruh data sensitif pengguna (termasuk alamat rumah dan riwayat transaksi) ke frontend lalu menyaringnya dengan JavaScript adalah pelanggaran privasi data yang serius. Selalu lakukan filter data langsung di query server.
Rangkuman
Memahami perbedaan client-side dan server-side web programming memberikan peta jalan yang jelas dalam merancang arsitektur aplikasi digital. Manfaatkan sisi klien untuk menghadirkan pengalaman visual yang interaktif, cepat, dan responsif bagi pengguna, serta percayakan sisi server untuk menangani keamanan autentikasi, integritas transaksi basis data, dan perlindungan privasi data bisnis Anda.
Hal yang sering ditanyakan seputar Perbedaan Client-side dan Server-side Web Programming Lengkap
Apa itu client-side dan server-side web programming?
Client-side web programming adalah kode yang dieksekusi langsung di browser pengguna, seperti JavaScript untuk antarmuka interaktif. Server-side web programming adalah kode yang dijalankan di server untuk memproses data, logika bisnis, dan berinteraksi dengan database. Keduanya berkolaborasi untuk menyediakan fungsionalitas lengkap pada aplikasi web.
Bahasa pemrograman apa yang umum digunakan untuk client-side dan server-side?
Client-side menggunakan HTML untuk struktur, CSS untuk gaya, dan JavaScript untuk interaktivitas. Server-side mencakup bahasa seperti PHP, Python, Ruby, atau Node.js dengan framework seperti Laravel atau Django. Pemilihan teknologi bergantung pada kebutuhan aplikasi dan preferensi pengembang.
Bagaimana cara kerja interaksi antara client dan server dalam sebuah website?
Ketika browser mengirim permintaan HTTP ke server, server memproses permintaan tersebut, menjalankan skrip server-side, dan mengambil data dari database. Server kemudian mengirim respons berupa file HTML, CSS, atau data JSON ke client. Browser merender respons untuk menampilkan konten kepada pengguna.
Mengapa keamanan lebih diprioritaskan di sisi server?
Pemrosesan server-side lebih aman karena data sensitif, seperti kata sandi, tidak perlu diekspos ke client. Client-side rentan terhadap manipulasi kode, sehingga validasi dan otorisasi harus dilakukan di server untuk mencegah serangan. Arsitektur yang aman menempatkan logika kritis di server.
Kesalahan fatal apa yang sering dilakukan pemula dalam client-side dan server-side programming?
Pemula sering menempatkan logika bisnis sensitif di client-side, membuat aplikasi rentan terhadap eksploitasi. Mereka juga mengabaikan validasi di server-side, hanya mengandalkan client untuk keamanan. Penting untuk memahami bahwa client-side adalah untuk antarmuka, sementara server-side menangani integritas dan keamanan data.
Memuat komentar…